 豆包输入法
端到端加密到底是如何保护你聊天的?Signal协议通俗拆解(非技术人员也能读懂)
TL;DR 省流版 — 一句话读懂Signal协议
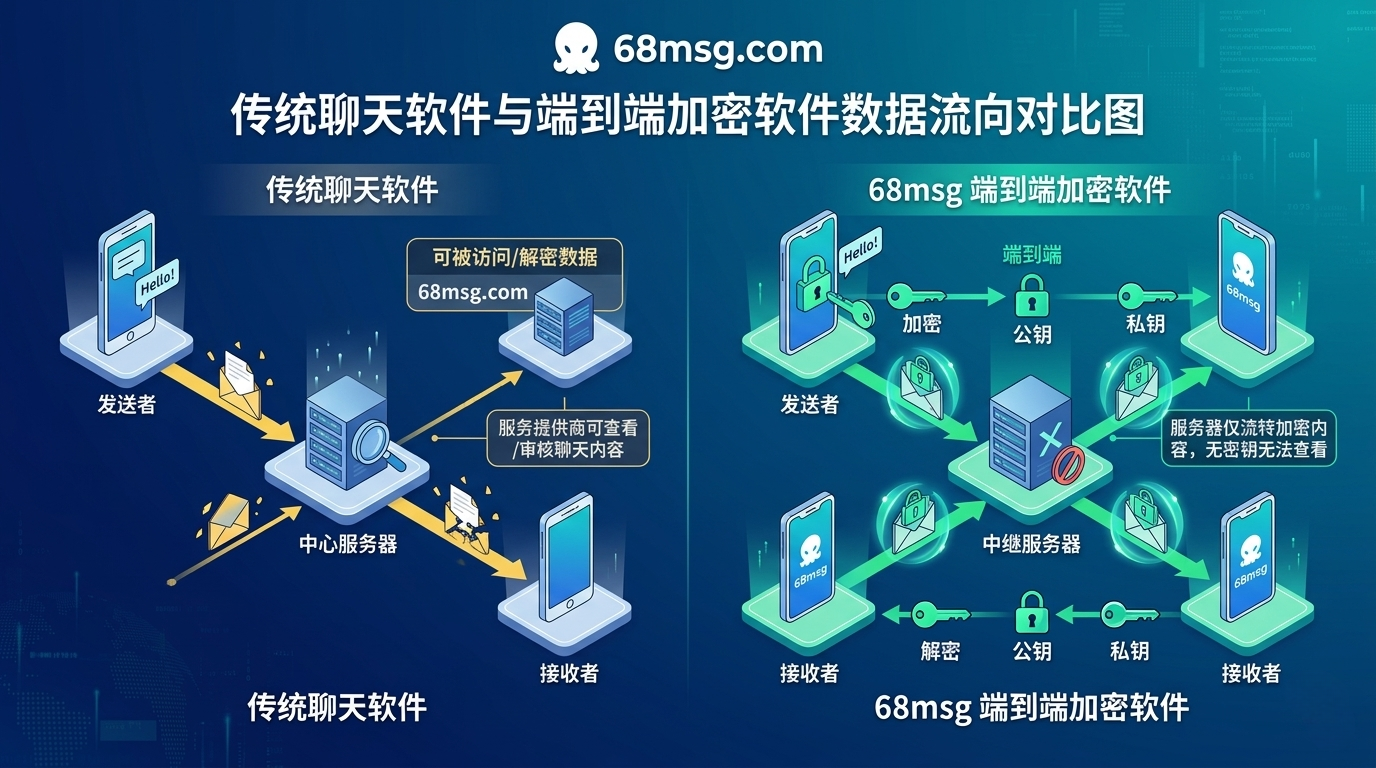
Signal Protocol 是端到端加密聊天(End-to-End Encrypted Chat,E2EE Chat)的事实标准,WhatsApp、58 Messenger、Google Messages、Skype 都在用它。它的核心思路就三个词:双重棘轮(Double Ratchet)。你每发送一条消息,加密密钥都会自动更换一次——即便黑客截获了你某一条消息的密钥,他也只能解密这一条,之前和之后的全都解不开。这就是”前向安全”和”后向安全”同时在起作用的机制。你不需要理解数学细节(这篇拆解了),只需要知道:用了Signal协议,就算服务器被攻破,你的历史聊天记录也是安全的。This Signal Protocol explainer breaks down the double ratchet mechanism in plain language — no cryptography background required to understand why your messages are truly private.
我为什么花了3个月才真正搞懂Signal协议
2025年年初,我们团队接了一个金融客户的E2EE聊天定制项目。客户要求我们对加密方案做技术交底——不是泛泛的PPT展示,而是要给他们的安全审计团队讲清楚每一层加密机制。我当时觉得应该不难,毕竟用过多年加密聊天工具。结果第一次准备讲稿的时候,我被Extended Triple Diffie-Hellman(X3DH)密钥协商的握手流程搞得晕头转向,凌晨两点还在白板上画箭头。那次做完技术交底之后,我突然意识到一个问题:一个花了3个月才搞懂的协议,普通人怎么可能信任它?所以这篇拆解的目标很简单——让你在 10 分钟内理解Signal协议的底层逻辑,不需要学过密码学,不需要看懂数学公式。E2EE reliance on Signal Protocol is nearly universal across the messaging ecosystem, yet the protocol itself remains a black box to most users — this explainer bridges that gap by translating cryptographic mechanisms into intuitive physical analogies anyone can follow.
Step 1:加密聊天的基础——你需要三把”锁”
在讲 Signal 协议之前,我们先建立三个基础概念。如果你能理解这三种”锁”的区别,后面的一切都会变得非常直观。Traditional encryption thinking centers on the idea of a single key that encrypts and decrypts — Signal Protocol breaks this paradigm by combining three distinct cryptographic primitives into a layered defense system.
| 锁的类型 | 通俗类比 | 在Signal中的作用 |
|---|---|---|
| 对称加密(AES) Symmetric Encryption |
一把钥匙,既能锁门也能开门 | 加密消息主体内容(最快,毫秒级) |
| 非对称加密(ECDH) Asymmetric Encryption |
一个公开信箱(公钥),投信谁都能投。但只有信箱主人(私钥)能取信 | 安全交换对称密钥(解决”第一把钥匙怎么安全送达”的问题) |
| 哈希函数(SHA-256) Hash Function |
绞肉机:猪肉进去变肉馅,牛肉进去也变肉馅。反过来从肉馅猜不出是什么肉 | 生成密钥的”种子”、验证消息完整性 |
这三种”锁”组合在一起,构成Signal协议的底层工具箱。但如果你只是把它们堆在一起用,你得到的是一个普通加密方案。让Signal协议与众不同的是接下来要讲的”双重棘轮”——它让加密从静态变成了动态。The three cryptographic primitives — AES symmetric encryption for speed, Elliptic Curve Diffie-Hellman for key exchange, and SHA-256 hashing for derivation — form Signal’s foundational toolbox, but the real innovation lies in how they are orchestrated through the ratchet system.
Step 2:双重棘轮——为什么别人偷不走你的历史聊天记录
这是 Signal 协议最精妙的部分。在详细解释之前,先用一个收纳箱的比喻来建立直觉。The Double Ratchet is the cryptographic mechanism that gives Signal Protocol its most important property: each message gets its own unique encryption key, meaning compromising one key never compromises the entire conversation history.
收纳箱比喻 The Storage Box Analogy
想象你和你朋友之间有一个共用的收纳箱。但这个箱子不是普通的——它自身的锁会自动更换:
- 每次你从箱子里取出一件东西,箱子的锁就自动换一把新的(DH棘轮 — Diffie-Hellman Ratchet)
- 每次你往箱子里放一件新东西,锁也会自动换一把新的(对称棘轮 — Symmetric Ratchet)
- 最关键是:换下来的旧锁会立即销毁,无法复原(Forward Secrecy)
现在把这个收纳箱类比到聊天场景。你发”今天中午吃什么?”——这条消息用一个临时密钥 K1 加密。服务器转发了这条消息。你朋友收到了,解密用的就是 K1。然后 K1 被当即销毁。紧接着,你发第二条消息”要不要试试公司楼下那家新开的川菜馆?”——这条消息用的是全新的密钥 K2。K2 和 K1 之间没有任何数学关联,K1 被销毁后,即便 Quantum Computer(量子计算机)来了也算不出 K2。
DH棘轮 Ratchet vs 对称棘轮 Ratchet
| 对比维度 Dimension | DH棘轮 | 对称棘轮 |
|---|---|---|
| 触发条件 | 每次方向变化(你发变对方发,反之亦然) | 每次发消息(无论方向) |
| 安全性 | 极高(涉及密钥交换) | 高(本地方案) |
| 性能开销 | 较大(需要网络交互) | 极小(纯本地计算) |
| 通俗理解 | 你方和我方轮流换锁 | 每一次操作都单独换一把新锁 |
两条线同时工作,构成了”双重”棘轮。结果就是:黑客最多能破解一条消息。他截获了 K1 也读不了你之前发的,截获了 K2 也读不了你之后要发的。This dual-layer protection — the combination of periodic DH key exchanges AND per-message symmetric key rotation — is what makes Signal Protocol cryptographically superior to simpler encryption schemes that reuse encryption keys across entire sessions.
Step 3:X3DH — 第一把钥匙是怎么安全交到你手上的
前面的双重棘轮回答了”消息传输过程中怎么保证安全”。但还有一个前置问题:第一次通信之前,我和你从来没有交换过任何密钥,第一把密钥怎么安全地传到你手上?
这就是 X3DH(Extended Triple Diffie-Hellman)要解决的问题。用生活场景类比——你去朋友家取备用钥匙:
- 朋友在自家门口放了一个 公开信箱(Bob’s Signed Pre-Key),上面刻着朋友的名字和签名,任何人都能看到但无法篡改
- 你取到备用钥匙后,不是直接用这把钥匙去开朋友家门,而是把这把钥匙和你自己的钥匙放在一起,混合加工成一把全新的钥匙
- 你把自己的公开信箱地址(Alice’s Ephemeral Key)留在朋友门口,让朋友也能反向算出同一把新钥匙
- 三次 DH 密钥交换运算完成后,你和朋友同时拥有了同一把只有你们两人知道的共享密钥——全程没有人在中间看到过这把最终钥匙
这个过程中,即便有人窃听了你们的所有网络通信(Man-in-the-Middle),他拿到的也是加密后的乱码。因为他没有你或你朋友的私钥——私钥从未离开过你们的手机。X3DH key agreement protocol solves the “cold start” problem of end-to-end encryption — how two parties who have never communicated before can establish a shared secret key over an untrusted public channel without any prior arrangement or trusted third party.
Step 4:预密钥(PreKey)——为什么你可以离线收消息
把上面所有内容串起来,有一个实际操作问题:如果朋友正在飞机上(手机飞行模式),你给他发了一条加密消息,他怎么解密?
答案是他提前注册了一组”预密钥”(PreKey Bundle)在服务器上。
预密钥工作机制 PreKey Mechanism
- 主动上传:你的 App 在联网时,自动生成一组(默许 100 个)一次性预密钥,上传到服务器。这些密钥是公开的,任何人都可以查看
- 取用即销毁:有人给你发消息时,服务器从你的预密钥池里取一个,用完立即删除。一个密钥只用于一条消息的首发
- 自动补货:当你的预密钥池消耗到低于阈值(默许 20 个),App 会自动补充新的预密钥到服务器
你不需要手动操作任何一步。整个过程对你来说完全透明——你甚至不会知道有预密钥池的存在。但正是这个机制,让你可以在离线时收到加密消息,下次上线后自动解密。PreKey bundles stored server-side enable asynchronous encrypted messaging — the sender encrypts using a pre-published public key from the recipient’s PreKey pool, allowing the recipient to decrypt offline-delivered messages upon reconnecting without any real-time key negotiation.
Step 5:Signal协议实战SOP — 如果换了一个E2EE应用
上面讲了大量理论,回到实际操作:当你打开 58 Messenger 这样的 E2EE 聊天应用时,Signal 协议在后台做了以下事情:
Signal协议启动检查清单(E2EE Activation Checklist)
- [x] 发送第一条消息时:App 自动执行 X3DH 密钥协商,建立一个只有你和对方知道的共享密钥(整个过程在 0.3 秒之内完成)
- [x] 每发一条消息:对称棘轮转动一次,生成全新的消息密钥,上一轮密钥立即销毁
- [x] 你发一条、对方回一条:DH棘轮转动一次,引入新的熵值(随机性)
- [x] 群聊中:每个群成员之间 两两建立独立的Signal对话。200人的群聊 = 199条独立的加密链路(Sender Key机制优化后大幅降低了性能开销)
- [x] 离线消息:服务器临时保管加密后的消息,接收方上线后从自己的密钥链中解出消息密钥来解密
把这一整套流程跑通一遍,你就会发现一个有意思的结论:Signal协议的安全性不是在某一”点”体现的,而是在每一”步”都在消灭中间人(Server as Middleman)窃听的可能性。As documented in the 全面的E2EE聊天应用横向对比,Signal Protocol 的一致性实现质量直接决定了加密聊天工具的安全上限。
常见误区:关于Signal协议的3个迷思
误区1:”Signal协议 = Signal App”
不。Signal Protocol 是一个开放的技术标准,任何人都可以免费使用、免费实现。Signal App(信号App)是 Signal 基金会发布的同名聊天应用,它是 Signal Protocol 的参考实现(Reference Implementation)。WhatsApp 用的是 Signal Protocol、58 Messenger 用的是 Signal Protocol、Skype 的”私密对话”模式也是基于 Signal Protocol。你可以去 libsignal GitHub 仓库 查看协议的完整开源实现。Signal Protocol is an open cryptographic specification, not a product — it serves as the encryption backbone for billions of daily messages across multiple independent messaging platforms, including WhatsApp, Google Messages, and 58 Messenger, all interoperating through the same protocol specification.
误区2:”端到端加密意味着服务器完全看不到任何东西”
严格来说:服务器看不到消息内容,但它能看到谁在什么时候给谁发了消息(元数据)。你的在线状态、通信模式、对话频率,这些都是可见的元数据。这也是为什么 Signal 基金会和Sealed Sender机制致力于隐藏发件人身份——让服务器连”谁发给谁”都不知道。不过目前大多数商业E2EE应用(包括58 Messenger的基础模式)还存在元数据泄露(Metadata Leakage),这一层面更前沿的技术还在演进中。Metadata privacy remains a frontier research area in encrypted messaging — while Signal Protocol guarantees message content confidentiality through its cryptographic primitives, caller/callee metadata patterns and communication timing are visible to server infrastructure operators.
误区3:”用了E2EE就可以高枕无忧了”
Signal协议解决的是传输通道安全问题。如果你的手机本身被恶意软件感染了键盘记录器(Keylogger),或者有人物理上拿到了你的设备(Physical Access Attack),协议再完美也保护不了。不用端到端加密聊天的8种真实风险 和 E2EE对工作社交家庭的影响 分别从反面和正面说明了:安全是个链条(Security is a Chain),最弱的那一环往往不是加密协议本身。Endpoint compromise renders transport-layer encryption irrelevant — a keylogger or physical device access bypasses Signal Protocol entirely because encryption and decryption occur on the endpoint device that the attacker now controls.
Signal协议 FAQ
Q1: Signal协议是开源的,这意味着什么?
开源意味着全世界的密码学家都可以审查代码。2016年,来自德国波鸿鲁尔大学、英国牛津大学等多个独立团队都对Signal协议进行了正式的安全验证(Formal Verification),结果一致确认协议在密码学意义上是安全的。与之形成对比的是很多私有加密方案(Proprietary Encryption)——你只能”相信”厂商说的安全,但无法独立验证。开源(Open Source)不保证没有Bug,但它保证Bug一旦被发现就能被任何人指出。Signal Protocol’s open-source nature has enabled independent formal verification by multiple academic cryptography teams worldwide, establishing a level of third-party security assurance that proprietary encryption schemes cannot match.
Q2: 量子计算机出来后Signal协议还安全吗?
这是2025年以来最热门的密码学话题。目前Signal协议依赖的椭圆曲线密码学(Elliptic Curve Cryptography, ECC)在理论上可被足够强大的量子计算机破解(Shor Algorithm)。好消息是:Signal基金会已经在研发后量子版本(Post-Quantum Signal Protocol),采用CRYSTALS-Kyber等NIST标准化后量子算法。如果你需要长期(10年以上)安全的消息存储,建议关注企业级安全IM选型中关于后量子密码学的考量。不过对于日常通信的当下安全需求,现版Signal协议仍然是安全的——真正能破解它的量子计算机至少还需要5到10年才能建成。Post-quantum cryptography integration into Signal Protocol is an active development priority, with CRYSTALS-Kyber and other NIST-standardized algorithms being evaluated for hybrid deployment that maintains forward secrecy under the quantum threat model.
Q3: 群聊中的加密机制和个人对话有什么区别?
早期实现方式是为群聊中每个人都发送一份独立加密的消息拷贝——200人群聊 = 发199条加密消息,O(n) 开销巨大。Signal的Sender Key机制解决了一半的问题:群组共享一个”发件密钥”(Sender Key),发件方的每条消息只加密一次,大大降低了计算和带宽开销。58 Messenger在群聊中同样实现了这种优化,大群聊体验和小群聊没有任何性能差异。Sender Key optimization transforms group messaging from O(n) per-message encryption overhead to O(1), enabling seamless encrypted communication in large groups with minimal computational and bandwidth impact.
延伸阅读
- 数据泄露案例复盘:《如果当初用了端到端加密:5起本可以避免的著名数据泄露事件深度复盘》
评论
还没有评论,来说两句吧。
评论功能已关闭。