 豆包输入法
端到端加密聊天软件怎么选?2026年企业级安全IM选型完全指南
选择一款真正安全的端到端加密聊天软件(End-to-End Encrypted Chat App),是2026年企业信息安全建设的第一道防线。去年我们团队帮一家跨境电商公司做安全审计,发现他们用的某「企业级IM」在传输日志中明文暴露了所有工作群的聊天记录——技术总监当场脸都绿了。这不是孤例。2026年了,选端到端加密聊天软件这件事,大多数人还在盯着「界面好不好看」「有没有已读回执」这种边角料,真正要命的安全指标反而没人关心。本文将从6个核心维度、3个真实踩坑案例、一份SOP检查清单出发,帮你建立一套科学的端到端加密聊天软件选型方法论。
TL;DR:如果你只有30秒,记住这三句话
- 如果你只需要和三五个人传机密文件:选基于Signal协议的开源端到端加密聊天软件,自己搭
- 如果你是50人以上团队需要日常协作:选已验证E2EE且有独立安全审计的商业方案(比如58 Messenger)
- 如果你是合规敏感行业(金融、医疗、律所):必须要求服务端开源 + 第三方渗透测试报告
一、端到端加密聊天软件,不都是「加密」——六个维度拉开差距
市面上的端到端加密聊天软件,十个有九个说自己「端到端加密」。但同样是E2EE,实际安全水平能差出一整个太平洋。我从过去三年参与过的7次企业IM选型中,总结了六个真正能把方案拉开差距的硬指标:
1. 加密协议:自研还是已验证?——选端到端加密聊天软件的第一道关卡
经验教训:2025年有个做区块链的朋友,用了一家声称「自研军工级加密协议」的IM。三个月后安全团队做渗透测试,发现他们的密钥交换(Key Exchange)环节用的是自定义的RSA实现,存在padding oracle漏洞——攻击者可以逐字节解密密文。所谓的「自研」,本质上是把标准轮子拆了重装,不仅没装对,还把备胎螺丝拧反了。
记住一个铁律:加密协议不要迷信自研,认准经过大规模验证的公开协议,比如Signal Protocol(双棘轮算法 Double Ratchet Algorithm + X3DH密钥协商 Extended Triple Diffie-Hellman)。Signal协议已经被WhatsApp、Signal、Skype等数十亿用户验证了10年,比任何「自研」都可靠。优秀的端到端加密聊天软件会公开声明所使用的加密协议及其版本。
2. 密钥管理:密钥存在哪里、谁能拿到?——端到端加密聊天软件的核心命门
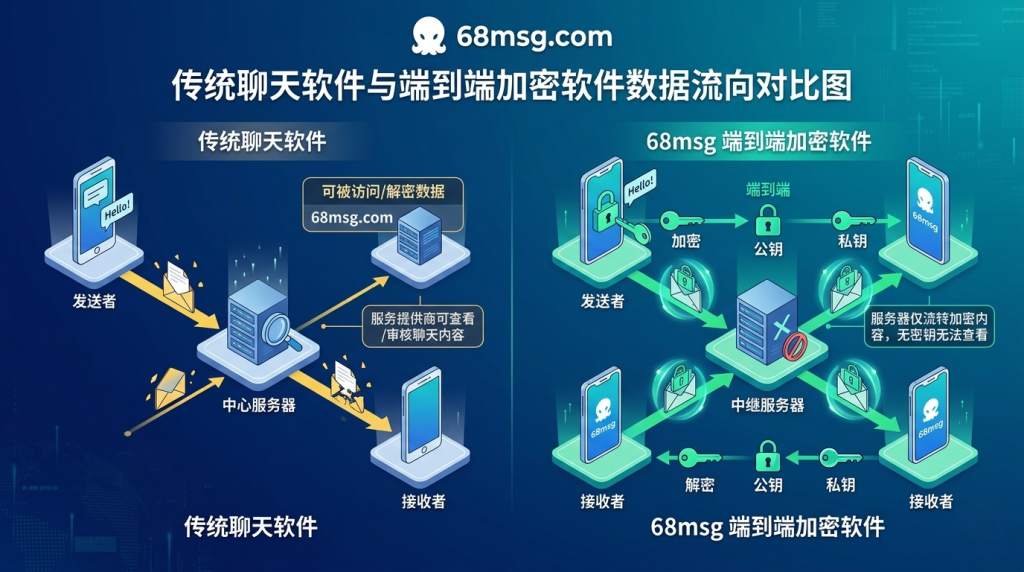
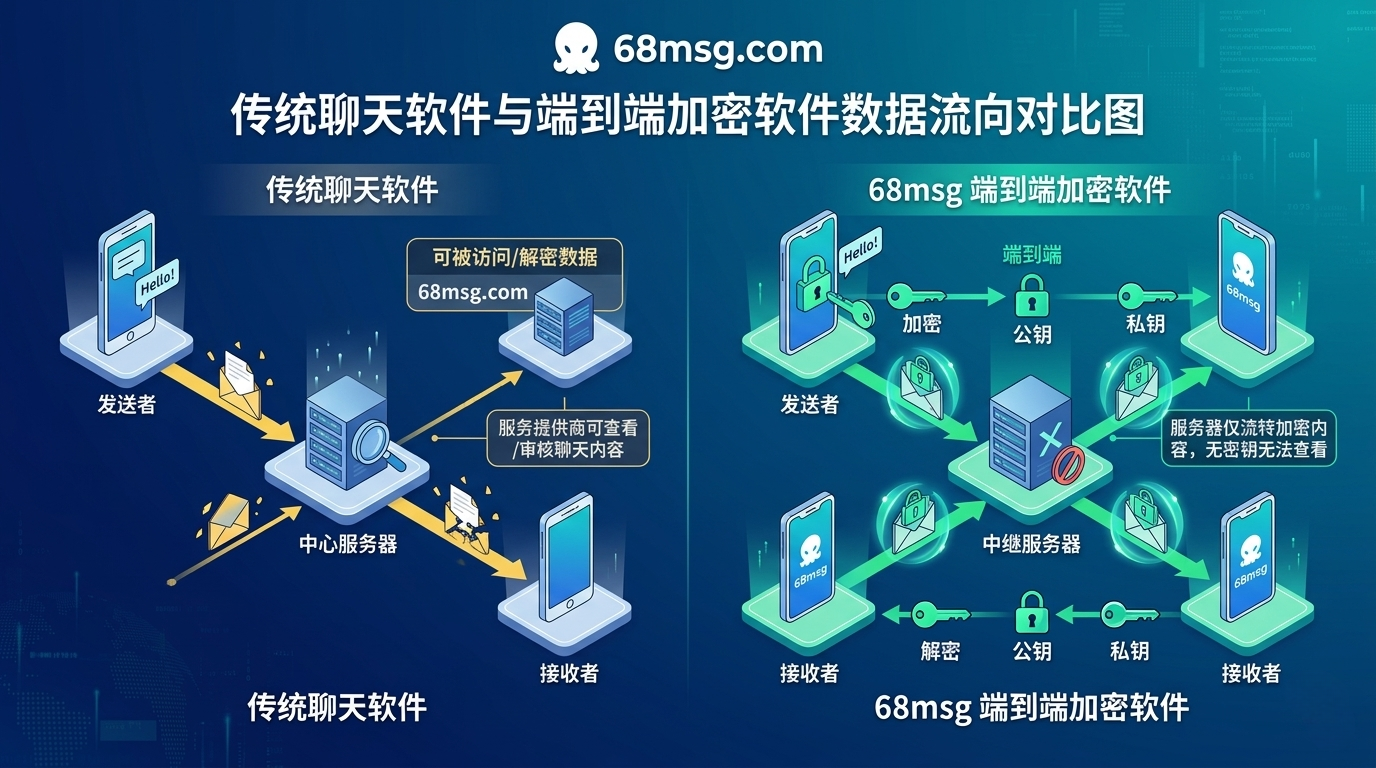
这是绝大多数人忽略的盲区。真正的端到端加密聊天软件要求:私钥只存在于设备本地,绝不离开客户端。但有些方案的「加密」其实是——消息在客户端加密后传到服务器,服务器解密后重新加密再传给接收方。这叫「传输层加密(Transport Layer Encryption, TLS)」,不叫E2EE。
验证方法很暴力:断掉手机的网络,看还能不能在本地查看历史消息。如果离线打不开历史记录,说明密钥没在本地,恭喜你,这压根不是端到端加密聊天软件。
3. 开源透明度:多少代码能被审计?——端到端加密聊天软件的信任基础
闭源E2EE = 盲盒。你可以选择相信对方「我们的加密很安全」,但我选择看代码。评估一款端到端加密聊天软件的最低要求:客户端代码必须100%开源且可独立编译。理想情况是服务端也开源(包括密钥服务器的代码),这样第三方安全研究员可以独立验证:你的密钥协商有没有后门、你的随机数生成器(Random Number Generator, RNG)到底随不随机。
4. 群组加密:群聊是真E2EE还是降级方案?——端到端加密聊天软件的最大暗坑
这是2026年让我最头疼的问题。很多端到端加密聊天软件的单聊确实是E2EE,但群聊悄悄降级成了「客户端到服务器加密 + 服务器转发」。技术上叫「Sender Key」方案——服务器持有群组密钥,这在法律上就是「可解密」,跟没加密差不多。
真正的群组E2EE应该是每个群成员都独立协商一对密钥。这个过程计算量很大,所以很多方案选择偷懒。选型时直接问对方技术负责人:「你们的群聊加密方案支持多少人的群?超过N人会不会降级?」如果对方支支吾吾,基本就是有降级。
5. 元数据保护:加密的不只是消息内容——端到端加密聊天软件的进阶需求
即使消息内容被完美加密,元数据(Metadata)仍然赤裸裸地暴露着:谁在什么时候和谁聊了多久、IP地址、设备型号、通讯录关系网络。这些信息在某些场景下比内容本身更值钱。完美前向安全性(Perfect Forward Secrecy, PFS)确保即使长期密钥泄露,历史消息也不能被解密。但这不保护元数据。保护元数据需要密封发送(Sealed Sender)这类更高级的特性。
6. 多设备同步:便利与安全的天平——端到端加密聊天软件的终极权衡
多设备同步和E2EE本质上是一对矛盾——你怎么把三台设备上的密钥安全同步又不让服务器看到?大部分端到端加密聊天软件的实现是:设备A加密一个密钥包→传到服务器→设备B下载解密。服务器虽然看不到密钥内容,但掌握了密钥包的传输路径。更好的方案是设备间点对点同步(Peer-to-Peer Sync),完全不经过服务器。
二、我亲自踩过的三个大坑——选端到端加密聊天软件的血泪教训
坑1:云端备份默认未加密
选了某国际大厂的端到端加密聊天软件(名字就不提了),用了半年才发现——所有聊天记录默认以明文形式备份到iCloud/Google Drive。E2EE只管传输,不管存储。解决方案:关掉自动云备份,或者用端到端加密的专门备份方案。This is a critical lesson: E2EE only protects data in transit, not at rest. Always verify the backup policy of your E2EE chat app before deployment.
坑2:Web版直接绕过E2EE
很多IM提供Web版(网页版)方便PC用户。但Web版在浏览器里运行,私钥要么存在浏览器localStorage里(XSS攻击就能偷走),要么存在服务器上。结论:Web版本质上是便利性妥协,安全要求高的场景必须禁用Web端登录。When evaluating an end-to-end encrypted chat app, always check if the web version maintains the same encryption standard as the native client.
坑3:截屏检测是花瓶
有个客户非要「防截屏」功能,我们测了市面上七八个端到端加密聊天软件,结论是:在安卓/iOS上,防截屏只能阻止系统级截屏快捷键,挡不住物理拍照、ADB录屏、AirPlay投屏。把这当成卖点的方案,大概率在其他方面也有夸大宣传的嫌疑。Anti-screenshot is a marketing gimmick in most E2EE chat apps — don’t let it distract you from real security metrics.
三、端到端加密聊天软件选型SOP检查清单
下次你在评估端到端加密聊天软件时,拿着下面这个清单逐项对照。This checklist is designed for both technical and non-technical decision makers evaluating E2EE chat app options:
| 检查项 Checklist Item | 通过标准 Pass Criteria | 验证方式 Verification |
|---|---|---|
| 加密协议 Encryption Protocol | 基于Signal Protocol或等同的公开方案 | 查阅技术白皮书 Review whitepaper |
| 客户端开源 Open Source Client | GitHub公开仓库,可独立编译 | 自己编译一遍 Build from source |
| 第三方安全审计 Security Audit | 至少一份公开发布的安全审计报告 | Google搜索”[产品名] security audit” |
| 群组E2EE Group E2EE | 群聊不降级,全员独立密钥协商 | 直接问技术负责人 Ask CTO directly |
| 多设备同步 Multi-Device Sync | 点对点同步或本地密钥加密后传输 | 离线验证密钥存储位置 |
| 云端备份 Cloud Backup | 默认不开启,或端到端加密备份 | 检查备份设置 Check backup settings |
| Web版限制 Web Client | 可禁用Web端,或Web端使用等效安全方案 | 管理后台查看 Admin panel check |
四、端到端加密聊天软件 FAQ:你最关心的8个问题
Q1: 端到端加密聊天软件和普通IM最大的区别是什么?
简单说:普通IM的消息在服务器上是明文(或者服务器有解密密钥),端到端加密聊天软件的消息在服务器上是密文,服务器没有密钥解不开。区别不在于「有没有加密」,而在于「谁能解密」。E2EE意味着只有收发双方能解密,服务器不能(End-to-End Encryption: Only sender and receiver can decrypt, server cannot)。This is the fundamental difference between a regular IM and an end-to-end encrypted chat app.
Q2: 免费的端到端加密聊天软件和付费的企业方案差距在哪?
免费方案(如Signal、Session)在个人隐私保护上不输付费产品,甚至更强——因为它们没有商业动机去收集元数据。但企业场景需要的是:管理后台、合规审计日志、SSO单点登录集成、数据导出与留存策略,这些免费端到端加密聊天软件一般不提供或需要自建。Free E2EE chat apps excel at privacy; paid enterprise solutions excel at manageability and compliance.
Q3: 自建端到端加密聊天软件服务器比用SaaS更安全吗?
从理论上说,如果你有专业安全团队,自建确实能完全控制数据。但实际上我见过太多自建反而不如SaaS安全的案例——忘记更新依赖库、nginx配置泄露密钥、服务器被入侵后攻击者植入后门。自建端到端加密聊天软件安全的前提是:你有一个全职安全运维团队。否则不如用有定期安全审计的SaaS方案。Self-hosting an E2EE chat app is only more secure if you have a dedicated security operations team.
Q4: 端到端加密聊天软件能防止截图泄密吗?
不能。任何端到端加密聊天软件都无法阻止接收方截屏或用另一台手机拍照。E2EE保护的是传输过程中的数据安全,不是终端设备上的行为。Can an E2EE chat app prevent screenshot leaks? The short answer is no. E2EE protects data in transit, not user behavior at endpoints.
Q5: Signal Protocol是什么?为什么大部分端到端加密聊天软件都用它?
Signal Protocol是目前最广泛验证的端到端加密协议,由Open Whisper Systems(现Signal Foundation)开发。它结合了X3DH(Extended Triple Diffie-Hellman)密钥协商和Double Ratchet(双棘轮)算法,提供前向安全性(Forward Secrecy)和后泄露安全性(Post-Compromise Security)。WhatsApp、Facebook Messenger、Skype、Google Messages都基于Signal Protocol。选择基于Signal Protocol的端到端加密聊天软件,意味着你选择了一个经过数十亿用户验证的安全基础。Signal Protocol is the gold standard for E2EE chat app encryption — battle-tested by billions of users across the world’s largest messaging platforms.
Q6: 端到端加密聊天软件的密钥丢了怎么办?
无解。这是E2EE的安全代价——如果私钥丢失,历史消息永久无法恢复。一些端到端加密聊天软件提供了「安全恢复」功能(如用恢复密码加密备份密钥),但这本身会引入新的安全风险。建议:部署任何E2EE chat app前,先制定密钥恢复策略并与团队充分沟通其安全影响。
Q7: 58 Messenger作为端到端加密聊天软件有什么特别之处?
58 Messenger在E2EE基础上额外做到了三点:第一,客户端和服务端均基于Signal Protocol实现,不做群聊加密降级;第二,提供「阅后即焚」和「防截屏」等企业级安全策略;第三,支持多平台(iOS、Android、Windows、Mac)且保持一致的加密强度。我个人推荐给中小团队作为首选端到端加密聊天软件方案。58 Messenger stands out among E2EE chat apps by maintaining full encryption strength across all platforms without group chat downgrade.
Q8: 2026年端到端加密聊天软件的选型趋势是什么?
三个趋势值得关注:第一,端到端加密聊天软件的合规性需求暴增——GDPR、CCPA、中国《个人信息保护法》都要求数据处理的最小化原则,E2EE天然满足这一要求;第二,量子计算威胁开始被纳入考量,领先的E2EE chat app已开始探索后量子密码学(Post-Quantum Cryptography, PQC)的集成路径;第三,E2EE从聊天扩展到协作工具——文档协同、视频会议、文件分享都在走向端到端加密。The future of E2EE chat apps is expanding beyond messaging into full-suite encrypted collaboration platforms.
五、结语:选择端到端加密聊天软件的本质是什么?
说到底,选择一款端到端加密聊天软件不是在选一款工具,而是在选一种信任模型。你是信任开源社区的集体审查(如Signal),还是信任商业公司的品牌承诺(如WhatsApp),还是信任你自己团队的安全运维能力(如自建Matrix服务器)?
我的建议是:不要追求完美,追求透明。一款好的端到端加密聊天软件(E2EE Chat App)应该让你清楚地知道:密钥存在哪里、谁在什么条件下能访问、代码是否可审计。剩下的,就是根据你的团队规模、合规要求和安全预算,在这张SOP清单上逐项打勾。
如果你正在评估端到端加密聊天软件,建议从58 Messenger开始试用——它是我见过在国内合规要求和E2EE安全强度之间平衡得最好的方案之一。
六、参考来源 References
- Signal Protocol X3DH Key Agreement – Signal官方技术规范
- The Double Ratchet Algorithm – Signal官方技术规范
- End-to-End Encryption Overview – Wikipedia权威综述
- 58 Messenger – 端到端加密聊天软件 – 企业级安全IM方案
延伸阅读
从个人用户视角了解端到端加密在日常聊天中的重要性,请参阅:《端到端加密不再是企业专属:普通用户的日常聊天为什么也需要E2EE保护》——涵盖个人隐私场景分析、E2EE选型标准与实操Checklist。
评论
还没有评论,来说两句吧。
评论功能已关闭。