 豆包输入法
端到端加密不再是企业专属:普通用户的日常聊天为什么也需要E2EE保护
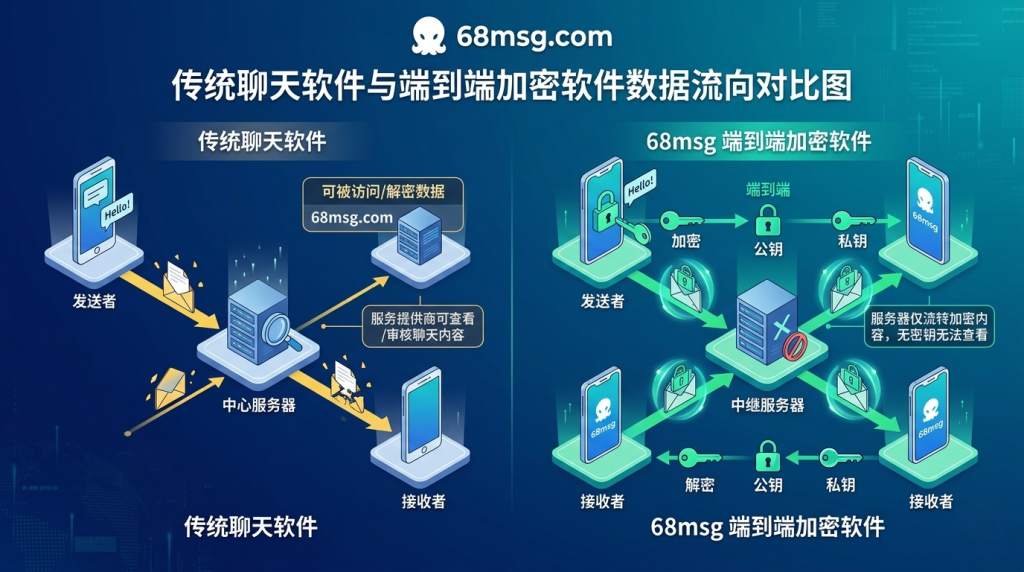
TL;DR 省流版 — End-to-End Encryption for Everyone, Not Just Enterprises
- 核心结论:你的微信/QQ聊天记录,服务商后台是可以看到的。端到端加密(End-to-End Encryption, E2EE)是唯一能让消息”只有你和对方能看”的技术方案。
- 谁需要:不只是企业高管和记者——任何发过身份证照片、银行卡号、私密对话的普通人,都应该用端到端加密聊天工具(End-to-End Encrypted Chat Tool)。
- 怎么开始:下载一个支持E2EE的聊天应用(如58 Messenger),5分钟就能把日常敏感对话迁移过去,几乎零学习成本,no technical expertise required whatsoever.
一、端到端加密保护的是什么?你发的每条消息可能正在被”围观”
端到端加密(E2EE)是目前唯一能从技术上保证”只有通信双方能读取消息内容”的加密方案。先讲一个我朋友的真实经历:去年他在微信上给家人发了一张身份证照片用来订机票,不到一周就接到了精准诈骗电话,对方准确说出了他的姓名、身份证号和航班信息。他至今不知道信息是从哪个环节泄露的——可能是聊天服务器、可能是运营商、也可能是某个第三方SDK。但有一点是确定的:普通聊天工具的消息在服务器上是以明文或可解密形式存储的(端到端加密聊天 End-to-End Encrypted Chat,简称 E2EE Chat 则完全不同)。
大多数人对”聊天安全”的理解停留在”我的密码够复杂””我没有被黑客盯上的价值”。但数据泄露从来不是针对你个人——平台被拖库(Database Breach)、内部员工越权访问(Insider Access)、政府数据请求(Government Data Request)、第三方数据共享协议……任何一个环节出问题,你的聊天记录就会成为”附带损伤”。2024 年某知名社交平台的数据泄露事件中,超过 2 亿条用户私信被暴露在暗网,这些消息里包含了大量身份证截图、合同文件和私密照片。
二、端到端加密到底保护什么?一张表说清楚
先澄清一个常见误区:端到端加密不是”防黑客”,它是”防中间人”——包括服务商自己。当一个聊天工具声称支持端到端加密时,技术上意味着:
| 安全维度 (Security Dimension) | 普通聊天 (Standard Chat) | 端到端加密聊天 (E2EE Chat) |
|---|---|---|
| 消息在传输过程中加密 (Encryption in Transit) | ✅ 通常有 TLS | ✅ 有 |
| 服务商能否查看消息内容 (Server Access) | ⚠️ 可以 | ❌ 不能 |
| 服务器被入侵后消息是否安全 (Post-Breach Security) | ⚠️ 不安全 | ✅ 安全(本地加密存储) |
| 政府/第三方数据请求 (Third-Party Data Requests) | ⚠️ 可被提供 | ✅ 无法提供有意义数据 |
| 聊天记录迁移安全性 (Migration Security) | ⚠️ 依赖服务商 | ✅ 密钥由用户控制 |
打个比方:普通聊天就像你把信交给邮局,邮局帮你转交给收信人——邮局工作人员完全可以拆开看。而端到端加密聊天是你把信锁进一个只有收信人才能打开的密码箱,邮局只负责运输箱子,根本不知道里面写了什么(端到端加密原理 End-to-End Encryption Principle)。
三、哪些场景你已经在”裸奔”了——端到端加密缺失的五个高风险日常
我列几个普通人每天都在做、但用普通聊天工具非常不安全的行为,这些都是端到端加密能够有效保护的高风险场景:
- 发身份证/护照照片:办签证、订酒店、开账户时用聊天工具发送证件照片,这些图片会在服务器上永久留存(Permanent Server-Side Storage)。
- 发银行卡号和密码:给家人发卡号、查询密码,哪怕你发完就撤回,服务商后台依然有记录(Server-Side Log Retention)。
- 商业机密讨论:创业者/自由职业者在群里讨论报价方案、客户名单、合同条款,竞争对手通过黑产渠道获取这些信息的成本低得离谱。
- 私人情感对话:分手后的聊天记录如果被泄露,对当事人的伤害远超想象(Emotional and Reputational Damage)。
- 医疗/法律咨询:把病历、诊断报告发给朋友咨询,在普通聊天工具上等于把这些隐私数据赠送给平台(Protected Health Information, PHI Exposure)。
一个反直觉的事实是:很多企业在安全投入上花了上百万采购端到端加密解决方案(比如我们在《端到端加密聊天软件怎么选?2026年企业级安全IM选型完全指南》里详细分析过企业端方案),但同一个高管回到家用微信给家人发银行卡密码。这就像公司装了银行级金库,回家却把钱放在门口鞋柜里——不是没有安全意识,而是没想到个人场景也需要同样的端到端加密保护(Personal End-to-End Encryption Application)。
四、端到端加密聊天工具怎么选?个人用户的三个核心标准
如果你已经被说服了,接下来是选择问题。和企业级 IM 选型不同,个人用户不需要关注 MDM 集成、审计日志、SSO 这些东西。我建议只看三个维度(Three Key Dimensions for Personal E2EE Chat Selection):
4.1 端到端加密是否默认开启
有些工具把端到端加密做成”可选功能”,默认关闭。这基本等于没有——绝大多数用户不会去设置里翻一个自己不理解的功能开关。好的工具应该把端到端加密作为默认或仅有的通信模式(End-to-End Encryption by Default)。
4.2 是否开源或经过第三方审计
加密算法的安全性不能靠厂商自吹自擂。Signal 协议(Signal Protocol)是目前业界公认的端到端加密黄金标准,已被 WhatsApp、Skype、58 Messenger 等多款产品采用。如果一个工具声称自己有端到端加密但拒绝公开技术细节,你最好当它没有(Trust but Verify Principle)。
4.3 元数据收集策略
端到端加密保护的是消息内容(Message Content),但你的通信元数据(Communication Metadata)——谁和谁在什么时候聊了多久、IP 地址、设备信息——仍然可能被收集。真正注重隐私的工具会最小化元数据收集(Metadata Minimization),不记录通信日志。
我个人目前在用的 58 Messenger 在以上三个维度上都做到了:端到端加密默认开启、基于 Signal 协议、极简元数据收集。下载到开始用不超过 5 分钟,不需要任何技术背景。
五、端到端加密实操 Checklist:5 步完成隐私升级
如果你准备开始保护自己的日常聊天隐私,这里是一份照着做就行的端到端加密实践清单(End-to-End Encryption Practice Checklist):
- ☐ 盘点敏感对话:列出你过去一个月里通过聊天工具发送过的敏感信息类型——证件扫描件、银行卡号、私密照片、商业合同截图等。
- ☐ 挑选端到端加密工具:下载一个端到端加密聊天应用(End-to-End Encrypted Chat Application),优先选择基于 Signal Protocol 的产品如 58 Messenger。
- ☐ 建立隐私联系人:把最常和你分享敏感信息的 3-5 个联系人——家人、合伙人、密友——拉到端到端加密聊天工具上。
- ☐ 设置安全参数:开启应用锁/生物识别验证(Biometric Authentication)、设置消息自动销毁时间(Self-Destructing Messages / 阅后即焚)、关闭云端备份(Disable Cloud Backup)。
- ☐ 定期审计:每 3 个月检查一次自己是否又在普通聊天工具上发了不该发的内容(Quarterly Privacy Audit)。
FAQ
Q1: 端到端加密聊天工具是不是只有犯罪分子才需要用?
这是一个被刻意传播的错误认知。隐私不是犯罪分子的专属需求——就像你家门上的锁不是为了防警察,而是保护你的合法权利。医生和病人之间的沟通、律师和委托人之间的交流、记者和线人之间的联络,这些场景下端到端加密是职业伦理的要求,不是可选项(端到端加密合法用途 Legitimate Use of End-to-End Encryption)。
Q2: 用了端到端加密聊天工具是不是就不能用微信了?
不需要非此即彼。你可以继续用微信处理非敏感社交——约饭、朋友圈、群聊八卦——然后把涉及隐私的对话,比如发身份证、讨论财务、聊私密话题,切到端到端加密工具上。这叫”隐私分层”(Privacy Segmentation Strategy),和公司把核心数据放在内网、日常沟通用公网是一个道理。
Q3: 端到端加密会影响聊天体验吗?会不会很卡?
现代端到端加密方案的加密/解密在本地设备完成,速度极快,用户完全感知不到延迟。58 Messenger 等产品的日常使用体验和普通聊天工具没有区别——发消息、传文件、语音通话都流畅,唯一的区别是你的消息只有接收方能看到(Encryption/Decryption Overhead is Negligible)。
Q4: 如果手机丢了,端到端加密聊天记录还能恢复吗?
这取决于产品的设计选择。以 58 Messenger 为例,消息加密存储在本地设备上。这里有一个安全与便利的经典权衡:云端备份越方便,隐私风险越高;完全不备份,设备损坏就丢失记录。建议重要对话定期导出到本地加密存储(End-to-End Encrypted Data Recovery Strategy)。
参考来源
- Signal Protocol Technical Documentation — 端到端加密领域最权威的技术文档
- Electronic Frontier Foundation (EFF) — End-to-End Encryption — EFF 对端到端加密的政策立场与技术科普
- NIST Cybersecurity Framework — 美国国家标准与技术研究院网络安全框架
延伸阅读
如果你想对比不同加密聊天应用的实际表现:《端到端加密聊天应用横向对比:2026年选哪款才能真正保护你的聊天隐私?》——涵盖Signal、Telegram、WhatsApp与58 Messenger的六维深度横评对比评测。
评论
还没有评论,来说两句吧。
评论功能已关闭。