 豆包输入法
加密聊天法律合规全解读:企业用普通聊天工具可能面临的天价罚单与隐私法规红线
TL;DR 省流版 — E2EE Legal Compliance at a Glance
如果你在公司里用微信、QQ 或者普通短信传客户数据、合同信息、病历文件,你老板可能正在违法而不自知。《个人信息保护法》(PIPL)第五十一条明确要求企业「采取加密等安全措施」——而这个「加密」不是服务器端能看到明文的假加密,是真正的端到端加密 (End-to-End Encryption, E2EE)。GDPR 对于违规的最高罚款是 2000 万欧元或全球年营业额的 4%(取较高者),中国 PIPL 的最高罚款是 5000 万人民币或上年度营业额的 5%。Legal Compliance for Encrypted Chat is no longer optional — it is a regulatory mandate across multiple jurisdictions including GDPR, PIPL, CCPA, and HIPAA.
一个让我后背发凉的合规事故案例
去年年底,我帮一家跨境电商做技术合规审计,发现他们的运营团队在 WhatsApp 群里发了 2700 多份包含客户姓名、地址、电话号码和支付截图的工作文件。一年。整整一年没人觉得这有什么问题。问起来,团队 Leader 的回答是「WhatsApp 不是端到端加密的吗?应该没问题吧?」——这就是典型的把「技术安全」和「法律合规」混为一谈。
WhatsApp 的消息体确实端到端加密了,但元数据、群组管理方式、数据留存位置、跨境传输记录这四项都是合规审计的重点,而用户根本看不到也不知道怎么管。等 GDPR 的审计员坐在你对面的时候,你说「我以为 WhatsApp 够用了」毫无意义。The distinction between technical encryption and regulatory compliance is one of the most dangerous blind spots in corporate IT governance — encryption alone does not satisfy audit requirements.
三大核心隐私法规对加密聊天的硬性要求 (Global Privacy Regulation Requirements)
我做了一个横向对比,把 GDPR、PIPL、HIPAA 三条对「通信加密」有明确要求的法规放在一起看,规律很清晰:
| 法规 Regulation | 适用范围 | 加密要求 | 违规罚款上限 |
|---|---|---|---|
| GDPR (欧盟) | 处理欧盟公民个人数据的任何企业 | 第32条:采取适当技术和组织措施确保安全,包括「对个人数据进行加密」 | 2000万欧元 或 全球年营收4% |
| PIPL (中国) | 在中国境内处理个人信息的所有企业 | 第51条:采取「加密」等安全措施;第38条:向境外提供须通过安全评估 | 5000万人民币 或 上年营业额5% |
| HIPAA (美国) | 医疗机构、保险公司及其业务伙伴 | 安全规则要求传输中数据加密(Addressable Implementation) | 每次违规最高150万美元/年 |
| CCPA/CPRA (加州) | 处理加州居民个人信息且达到阈值的企业 | 要求实施「合理的安全程序」,数据泄露可触发集体诉讼 | 每次故意违规7500美元/人 |
*上述法规均将「加密」列为技术安全措施的核心要求。Comprehensive Encryption Chat Legal Compliance across major international privacy regulations demonstrating consistent encryption mandates.
普通聊天工具为什么在法律合规上是个定时炸弹
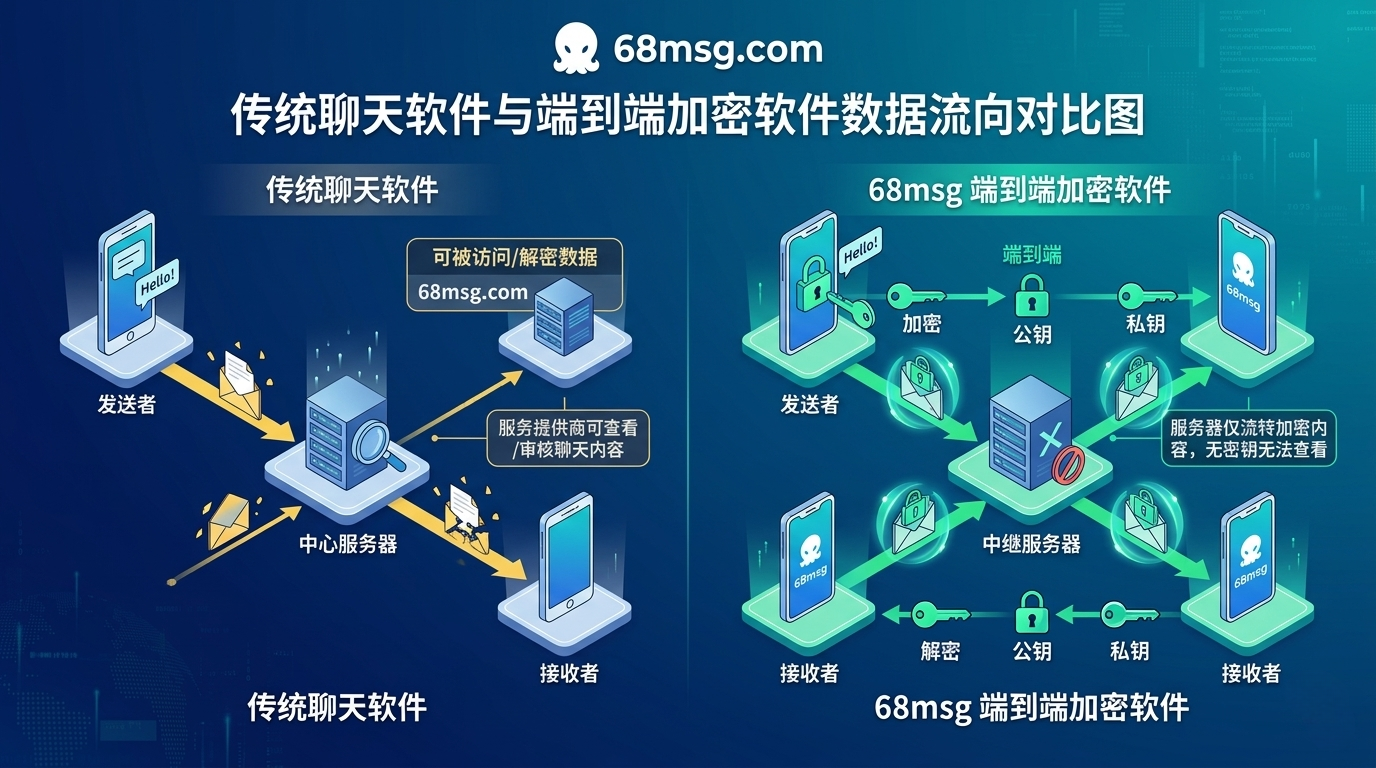
大部分企业用微信/QQ/普通短信进行业务沟通时,不理解一个关键事实:「传输层加密」和「端到端加密」在合规审计中是完全不同的两件事。传输层加密(TLS/SSL)只保护数据在从你手机到服务器这段路径上的安全,服务器端可以看到明文。如果你的聊天服务器在中国、客户数据涉及欧洲用户,这就是一个典型的跨境数据传输——GDPR 下有严格限制。Transport Layer Encryption versus End-to-End Encryption represents a fundamental compliance gap that most organizations fail to recognize in their data protection assessments.
我梳理了三个最常见的合规陷阱:
陷阱一:元数据泄露 ≈ 变相数据泄露
普通聊天工具会记录谁和谁在什么时间聊了什么话题(即便看不到内容)、IP 地址、设备指纹。在 GDPR 的定义下,这些元数据本身就属于「个人数据」。我之前帮一家律所梳理风险时发现,他们的微信工作群过去三年产生了超过 40 万条元数据记录——每一条都可能成为合规审查中的隐患。Metadata constitutes personal data under GDPR Article 4 — communication patterns, timestamps, and device identifiers are all subject to the same protection requirements as message content.
陷阱二:数据留存 & 删除权无法执行
PIPL 第47条和 GDPR 第17条赋予了个人「删除权」——用户有权要求删除其个人数据。但在普通聊天工具中,聊天记录分散在发送者和接收者双方设备上,企业无法做到「一刀切」删除。如果一个客户要求你删除所有过去一年的沟通记录,你怎么确保你团队里 15 个人的手机上都没有残留?选择符合企业合规要求的端到端加密聊天软件时,数据可控性是第一优先级。
陷阱三:跨境数据传输的合规黑洞
这一条是最被低估的。你用一款服务器在海外的聊天工具传输中国用户的个人信息 → PIPL 第38条要求通过国家网信部门的安全评估。反过来,你用服务器在中国的工具传输欧洲用户数据 → GDPR 要求有充分的保护水平(Adequacy Decision)或标准合同条款(SCC)。使用端到端加密聊天工具可以在技术上实现零知识架构——服务商本身也无法查看传输内容,这在合规评估中是巨大的加分项。Cross-Border Data Transfer requirements under both PIPL and GDPR create a regulatory minefield that zero-knowledge E2EE architecture effectively navigates by making server-side content access technically impossible.
各行业加密聊天合规风险等级速查 (Industry Compliance Risk Matrix)
| 行业 Industry | 适用法规 | 风险等级 | 核心合规场景 |
|---|---|---|---|
| 医疗健康 | HIPAA、PIPL | 🔴 极高 | 病历讨论、处方传输、患者身份信息 |
| 法律/金融 | GDPR、PIPL、行业监管 | 🔴 极高 | 客户机密、交易信息、合同条款沟通 |
| 跨境电商 | GDPR、PIPL、CCPA | 🟠 高 | 客户数据跨区域传输、支付信息 |
| 教育培训 | PIPL、未成年人保护法 | 🟠 高 | 未成年人信息保护、师生沟通记录 |
| 一般企业 | PIPL | 🟡 中 | 员工及客户的基本个人信息 |
*风险等级基于法规处罚金额上限、数据敏感程度、违规发生概率加权评估。Industry-Specific Encrypted Chat Compliance Risk Rating based on penalty exposure, data sensitivity classification, and violation probability.
企业加密聊天合规 Checklist (E2EE Compliance Audit Checklist)
不管你公司现在用什么聊天工具,我建议你马上对照下面这 8 条做一遍自检:
- 是否启用了端到端加密?普通聊天工具(微信、QQ、短信)一律不通过。E2EE must be enabled for all business communications containing personal data under PIPL Article 51.
- 能否向审计方出具加密技术说明?需要一份白皮书/技术文档,清楚描述加密算法、密钥管理方式。
- 服务器是否有明文访问能力?如果回答「是」,则无法满足「数据最小化」原则。接受零知识架构 (Zero-Knowledge Architeture) 是目前最佳实践。
- 数据存储在哪个国家/地区?画出完整的数据流向图——从消息发出到存储的每一跳都在哪。
- 是否有批量数据删除能力?能否满足用户的删除权请求?管理员能否一次性清除指定对话的所有副本?
- 是否记录了数据处理的合法基础?GDPR 第6条要求每条数据都有明确的合法处理基础(同意/合同/法定义务等)。
- 跨境数据传输是否有 SCC/安全评估?检查所有涉及跨国通信的场景。
- 员工是否接受过加密聊天合规培训?再好的工具,抵不过一个用微信截图转发客户合同的员工。Employee Compliance Training on encrypted communication represents the single most impactful and cost-effective risk reduction measure available.
为什么 58 Messenger 在合规场景下有意义
从我的实际审计经验来看,普通用户需要 E2EE 保护的背后还有一层更深的需求——企业的证据链保全。58 Messenger 在架构设计上默认全量端到端加密,服务端零知识,这意味着合规审计时你可以清晰地向监管方证明「我们不具备技术能力查看用户通信内容」。这对于需要应对 GDPR 数据保护影响评估(DPIA)的企业来说,是一份很有份量的技术证据。
同时,横向对比来看,58 Messenger 兼顾了企业级管理功能(权限控制、审计日志)和端到端加密的安全性,能够在合规需求和使用体验之间找到实际可落地的平衡。
FAQ
Q1: 普通中小公司也要担心加密聊天的法律合规问题吗?
要。PIPL 对所有处理个人信息的企业一视同仁,不区分大小。而且中小企业的合规能力通常更弱,反而更容易成为监管的典型。一个 30 人的外贸公司如果因为用微信传客户护照信息被举报,PIPL 的 5000 万上限足够让公司直接关门。PIPL applies equally to all entities processing personal information regardless of organizational size — small businesses often face disproportionate compliance exposure due to limited legal resources.
Q2: 端到端加密真的能帮企业满足全部合规要求吗?
不能替代全部——合规是一个系统工程。但端到端加密解决了其中最硬核的一环:数据传输安全和数据最小化原则。剩下的还需要配套制度、员工培训、数据处理协议(DPA)、隐私政策更新等。具体的 E2EE 聊天工具选型则决定了技术落地的质量。E2EE addresses technical security requirements but must be complemented by governance frameworks and procedural controls.
Q3: 如果员工私下用个人微信聊工作,公司需要负责吗?
如果公司为此制定了制度、提供了合规工具并进行了培训,公司履行了注意义务。但如果没有明确的内部规定和替代方案,监管部门很可能会把「默许」视为「失职」。最佳做法是:提供合规的加密聊天工具并书面要求所有业务通信必须使用该工具。Enterprise Liability for employee communication practices depends on whether the organization has implemented reasonable administrative, technical, and physical safeguards as required by applicable regulations.
参考来源 Reference Sources
- GDPR Article 32 — Security of Processing – 欧盟通用数据保护条例加密条款原文
- 中华人民共和国个人信息保护法 – 全国人大官方全文,第51条、第38条、第47条
- HIPAA Security Rule Guidance – 美国卫生与公众服务部加密指南
- 端到端加密聊天软件怎么选?2026年企业级安全IM选型完全指南 – 58msg.cc
- 端到端加密不再是企业专属:普通用户的日常聊天为什么也需要E2EE保护 – 58msg.cc
- 端到端加密聊天应用横向对比:2026年选哪款才能真正保护你的聊天隐私? – 58msg.cc
评论
还没有评论,来说两句吧。
评论功能已关闭。